







KELAプラットフォーム
サイバー犯罪の動向、脅威アクター、ハッキングに関する議論、そして入手が困難な情報源を、自組織の脆弱性や攻撃対象領域と統合し、一元的に把握します。企業、政府、法執行機関は、攻撃者に関する共通の認識に基づいて連携し、攻撃者に悪用される前に適切な対策を講じることができます。
犯人の写真1枚
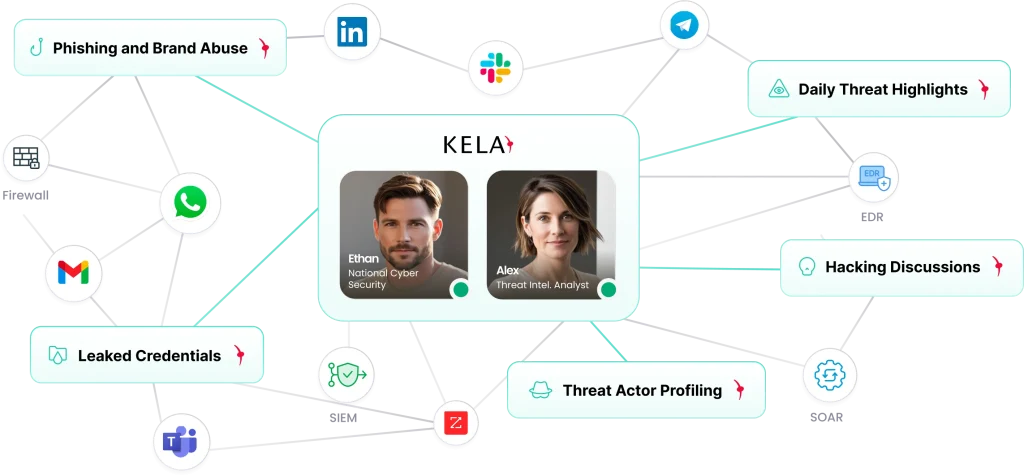
攻撃者は孤立して活動しているわけではないため、彼らに関するインテリジェンスも同様に孤立してはなりません。KELAは、攻撃者が実際に活動している場所――サイバー犯罪フォーラムやマーケット、非公開のメッセージングチャネル、情報窃取ツールのログ、流出した認証情報ダンプ、ランサムウェアや恐喝サイト、CVE IDに紐付けられたエクスプロイトの手順書や概念実証(PoC)、脅威アクターの身元、およびお客様の外部攻撃対象領域――から情報を収集します。そして、これらすべてを統合し、お客様の資産、従業員、サプライヤーと関連付けて単一のビューとして提示します。 SOC、CTIデスク、脆弱性管理、調査担当者、あるいは取締役会からの問い合わせであっても、唯一の信頼できる情報源となります。
収集から実行まで、1つのプラットフォームで

発見&収集
地図の作成、監視、情報収集
分析と優先順位付け
データを具体的な行動につながる知見に変える
具体化して実行する
統合、自動化、そしてセキュリティの強化
製品ツアーを見る
数分で、融合ビューを実際にご自身の目で確かめてみてください
プラットフォームの対象範囲
1つの統合インテリジェンスレイヤー上に7つの機能を搭載。まずは1つから始め、必要に応じて残りの機能を追加できます。


脆弱性インテリジェンス
犯罪者たちが議論し、悪用し、販売しているCVEは、CVE IDごとにマッピングされており、EPSSやKEVが追いつくよりも数日も前に特定されることがよくあります。


チームごとに、ユースケースも異なります。プラットフォームは1つです。
必要な人向けにカスタマイズされた同じインテリジェンスと、承認権限を持つ人向けに、脅威の状況や自社のリスクを即座に把握できるレポートを提供します。

SOCとインシデント対応
攻撃者のコンテキストに基づいてアラートを優先順位付けし、侵害された認証情報や感染したマシンを、それらが利用される前にブロックします。CTIおよびDRPを活用します。

脅威インテリジェンスアナリスト
ソースレベルの証拠、ハッキングに関する議論、脅威アクターのプロファイルを用いて、脅威アクター、キャンペーン、TTPを調査します。CTIおよびAgentic AIを活用しています。

脆弱性およびエクスポージャーの管理
CVSSスコアのみではなく、悪用可能性の証拠や犯罪者が実際に構築しているものを基準に優先順位を決定する。EPSSが依然として「低」と評価しており、KEVにエントリがないにもかかわらず、実際に機能するエクスプロイトが流通している状況を把握する。脆弱性インテリジェンスとCTEMを活用する。


政府および法執行機関
アクセスが困難な情報源にまたがる脅威アクター、その身元、インフラ、被害者を追跡し、捜査のための証拠の連鎖を構築します。CTIおよびAgentic AIを活用します。
「Agentic AI」――社内にいないアナリストのために開発されたAI
同じ統合インテリジェンス環境内で動作するデジタルCTIアナリスト:常時稼働、先を見越した対応、そしてワークフローとシームレスに連携します。

24時間365日、常時稼働
積極的かつ双方向的
完全に統合された
手持ちのものを活用する

連携機能
調査結果をSIEM、SOAR、チケット管理ツールに連携し、画面を切り替えることなく対応できます。
APIとフィード
すべてのモジュールは、独自のパイプラインやダッシュボードでプログラムから利用可能です。
エージェントレスSaaS
センサーもエージェントも設定も不要。ドメインから始めましょう。
KELAの統計に見る、アンダーグラウンドのサイバー犯罪
認証情報の漏洩およびランサムウェア被害者数:2026年1月から8月と2025年の同期間の比較。出典:KELAデータレイク。
お客様に支持される理由
- 実際の攻撃が起きる前に阻止する
- 実用的な知見を重視したアプローチ
- 自動化されており、使いやすい
よくある質問
KELAプラットフォームとは何ですか?
KELAプラットフォームは、サイバー犯罪インテリジェンスを一元的に集約する場です。KELAがサイバー犯罪のアンダーグラウンドから収集した情報と、お客様のエクスポージャーおよび攻撃対象領域を統合し、以下の7つの機能として提供します:サイバー脅威インテリジェンス、継続的な脅威エクスポージャー管理、脆弱性インテリジェンス、デジタルリスク保護、サードパーティリスク管理、AIトラスト、リスクおよびセキュリティ管理、そしてエージェント型AIアナリスト。
KELAはどのような情報源からデータを収集しているのでしょうか?
サイバー犯罪のフォーラムやマーケットプレイス、非公開のメッセージングチャネル、情報窃取ツールのログ、流出した認証情報のダンプ、ランサムウェアや恐喝サイト、エクスプロイトの手順書や概念実証(PoC)、脅威アクターの身元、および貴組織の外部攻撃面。調査結果は、貴組織の資産、従業員、およびサプライヤーと照合されます。
何かデプロイする必要はありますか?
いいえ。このプラットフォームはエージェントレス型のSaaSです。ドメインを登録するだけで、検出結果は統合機能やAPIを通じて、SIEM、SOAR、およびチケット管理ツールに送信されます。
KELAプラットフォームを利用しているチームはどこですか?
SOCおよびインシデント対応、脅威インテリジェンスアナリスト、脆弱性およびエクスポージャー管理、不正防止およびブランド保護、サードパーティリスク、ならびに政府および法執行機関の調査担当者。経営陣は、脅威の状況や組織のエクスポージャーに関する、取締役会に提示できるレベルの概要を把握できます。
脅威フィードとはどう違うのですか?
フィードとは、指標の一覧のことです。KELAは、未加工の情報と分析済みの情報を統合し、お客様の組織との関連性を導き出し、優先順位を付けます。その結果、誰が、どこで、なぜ、といった情報が盛り込まれた分析結果が提供され、即座に行動に移せる状態になります。
KELAの脆弱性インテリジェンスは、CVSS、EPSS、KEVとどのように異なるのでしょうか?
CVSSは理論上の深刻度を評価し、EPSSは公開情報に基づいて悪用可能性をモデル化し、KEVは実環境での悪用が確認された後にその情報をリスト化します。KELAは、エクスプロイトが作成・販売されている犯罪者向けのフォーラムやチャネルを監視し、その活動がまだCVE IDに紐付けられていない段階で、それらをCVE IDにマッピングしています。 CVE-2026-27825については、NVDによる公開から6日後にXSS.PROフォーラムで動作する概念実証(PoC)が登場しましたが、EPSSはこれを2.3%と評価し、KEVにはまだ登録がありませんでした。分析はこちらをご覧ください:https://www.kelacyber.com/blog/intelligence-gap-kev-cve-cvss-mcp-atlassian/


